
Pametni uređaji na udaru hakera: Može li i vaš dom biti sljedeći?

Autor:
ATV redakcijaKomentari:
0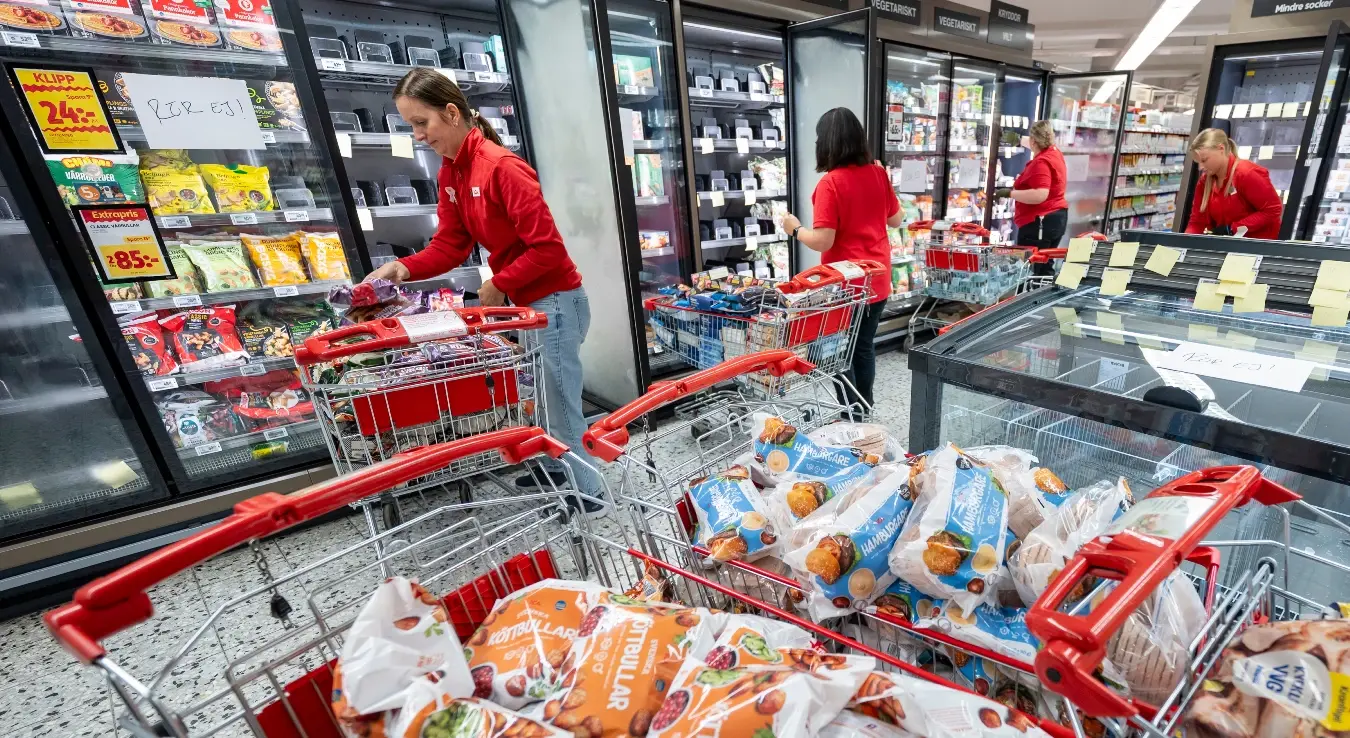
Hakeri su juče napali rashladne sisteme supermarketa u nekoliko evropskih zemalja, zbog čega su temperature u hladnjacima i zamrzivačima naglo porasle, a trgovine su morale da bacaju hranu.
U pojedinim prodavnicama temperatura je dostigla čak 50 stepeni Celzijusa.
Napadi su zabilježeni u Švedskoj, Belgiji, Luksemburgu, Irskoj, Estoniji i drugim evropskim državama. Sličan napad prošlog mjeseca pogodio je stotine prodavnica u Francuskoj, gdje su se rashladni uređaji zagrijavali do 50 stepeni, uzrokujući kvarenje hrane, a u nekim slučajevima i požare, piše Rojters.
Hakeri napali hladnjake širom Evrope
Među pogođenim prodavnicama nalaze se supermarketi lanaca ICA i Kup u Švedskoj, te Delez i Karfur u Belgiji. Probleme su prijavile i prodavnice u Irskoj, Estoniji, Luksemburgu, Holandiji i Finskoj.
U jednom švedskom supermarketu svi zamrzivači dostigli su temperaturu od 50 stepeni. Zaposleni su morali da bace velike količine hrane, a upravnica prodavnice rekla je Rojtersu da je sve uništeno.
Slični problemi pojavili su se i u američkim vojnim bazama tokom avgusta. Tamo su misteriozni kvarovi zamrzivača uzrokovali propadanje zaliha hrane, a Pentagon istražuje mogućnost da je riječ o hakerskim napadima.
Američke vlasti još nisu utvrdile da li su ti incidenti povezani sa napadima na evropske supermarkete.
Mogu li hakeri zaista provaliti u vaš hladnjak?
U teoriji mogu. Svaki uređaj povezan na internet, direktno ili putem aplikacije, usluge u oblaku ili kućne mreže, može postati meta sajber napada ako ima bezbjednosni propust koji napadači mogu da iskoriste.
To ne znači da je svaki pametni hladnjak lako hakovati. Rizik zavisi od načina povezivanja, bezbjednosti softvera, podešavanja uređaja i toga da li proizvođač redovno objavljuje bezbjednosna ažuriranja.
Još 2015. godine istraživači su na hakerskoj konferenciji u Las Vegasu demonstrirali kako se može kompromitovati Samsungov pametni hladnjak i presretati dio internetskog saobraćaja povezanog sa uređajem.
Hakerima pritom često nije cilj sam hladnjak. Mogu pokušati da ukradu podatke, poremete rad uređaja ili ga iskoriste za pristup drugim uređajima povezanim na istu mrežu.
Koji kućni uređaji su najizloženiji napadima?
Najviše su izloženi uređaji povezani na internet kojima se može upravljati na daljinu, posebno ako imaju slabu zaštitu ili zastarjeli softver.
Među njima su bezbjednosne kamere, alarmni sistemi, pametne brave, termostati i sistemi centralnog grijanja. Ranjivi mogu biti i pametni hladnjaci, rerne i mašine za pranje veša, ako imaju internetsku vezu.
Čak i neke električne četkice za zube danas nude povezivanje sa internetom, najčešće putem aplikacije koja prati način i trajanje pranja zuba.
Ipak, kućni uređaji nisu najčešća meta. Prema podacima bezbjednosne industrije, više od tri četvrtine napada na uređaje povezane na internet usmjereno je na rutere.
Ruteri su posebno zanimljivi napadačima jer povezuju uređaje sa internetom i upravljaju saobraćajem unutar kućne mreže.
Šta hakeri mogu da urade ako preuzmu uređaj?
Ako uspiju da iskoriste bezbjednosni propust, napadači mogu pokušati da prikupljaju informacije ili preuzmu kontrolu nad pojedinim funkcijama uređaja.
Hakovana bezbjednosna kamera može im omogućiti da vide šta se događa u domu. Uređaj sa mikrofonom može se zloupotrijebiti za prisluškivanje, a kompromitovani ruter za nadziranje dijela mrežnog saobraćaja.
Ako uređaj omogućava daljinsko upravljanje, hakeri mogu pokušati da mijenjaju njegova podešavanja, uključuju ga i isključuju ili vlasniku onemoguće pristup korisničkom nalogu.
Kod termostata to može značiti neželjene promjene temperature grijanja, dok kod hladnjaka i zamrzivača može dovesti do prestanka pravilnog hlađenja i kvarenja hrane.
U ozbiljnijim slučajevima napadači mogu iskoristiti slabo zaštićen uređaj kao ulaznu tačku za napad na druge računare i sisteme unutar iste mreže.
Mogu li hakeri preuzeti kontrolu i nad automobilom?
Istraživači sajber bezbjednosti već su pokazali da i automobili povezani na internet mogu imati ozbiljne bezbjednosne propuste.
Godine 2015. istraživači su na daljinu preuzeli kontrolu nad pojedinim funkcijama džipa tokom vožnje. Iskoristili su ranjivost multimedijalnog sistema povezanog na internet, što je dovelo do povlačenja oko 1,4 miliona vozila radi bezbjednosnih ažuriranja.
Gotovo deceniju kasnije drugi istraživači otkrili su propust koji je omogućavao praćenje, otključavanje i pokretanje određenih modela Kijinih automobila, i to uz poznavanje registarskih oznaka vozila.
O ranjivosti su obavijestili proizvođača, koji je problem otklonio tokom narednih nekoliko mjeseci. Nema dokaza da je taj propust bio iskorišten u stvarnim napadima.
Savremeni automobili imaju brojne bezbjednosne mehanizme, pa preuzimanje kontrole nad jednom njihovom funkcijom ne znači automatski da napadač može upravljati cijelim vozilom.
Šta je sa elektranama, vodovodima i drugom infrastrukturom?
Sajber napadi mogu ugroziti i kritičnu infrastrukturu, uključujući elektroenergetske mreže i sisteme vodosnabdijevanja.
Takvi sistemi po pravilu imaju više nivoa zaštite, posebne mehanizme nadzora i strože bezbjednosne zahtjeve od običnih kućnih uređaja.
To ih ne čini imunim na napade, ali znači da je njihova zaštita drugačija i složenija od zaštite pametnog hladnjaka ili kamere povezane na kućni bežični ruter.
Rizik postoji i kod drugih složenih sistema, uključujući avione, ali oni imaju posebne bezbjednosne mehanizme i rezervne sisteme namijenjene sprečavanju opasnih posljedica pojedinačnih kvarova.
Kako zaštititi pametne uređaje od hakera?
Jedna od najvažnijih mjera zaštite jeste promjena fabrički postavljenih lozinki. Ako više uređaja koristi istu lozinku, njeno otkrivanje može olakšati napadaču pristup drugim korisničkim nalozima.
Preporučuje se uključivanje dvofaktorske autentifikacije gdje god je dostupna, kao i redovno instaliranje bezbjednosnih ažuriranja softvera.
Posebnu pažnju treba posvetiti uređajima za koje proizvođači više ne objavljuju bezbjednosna ažuriranja. Njih je poželjno zamijeniti ili, kada je to moguće, isključiti iz internetske mreže.
Korisno je i odvojiti pametne kućne uređaje od računara i mobilnih telefona na zasebnu kućnu mrežu, ako ruter podržava takvu mogućnost.
Ako uređaju internetska veza nije potrebna za osnovni rad, povezivanje se može isključiti. Time se smanjuje broj mogućih ulaznih tačaka koje napadači mogu pokušati da iskoriste.
(Indeks)
Preuzimanje dijelova teksta ili teksta u cjelini je dozvoljeno uz obavezno navođenje izvora i uz postavljanje linka ka izvornom tekstu na portalu atvbl.rs.
Više iz rubrike
Društvo
Slavimo velikog čudotvorca: Liječio bolesne, a ovo pravilo na današnji dan donosi mir u dom
2 h
0
Društvo
Stiže još jedan tmuran dan, na planinama moguć i snijeg
2 h
0
Društvo
Dnevni horoskop za 3. novembar 2026. godine
2 h
0
Društvo
Iz Banjaluke do Beča za manje od 40 KM: Jeftini letovi i u druge gradove
10 h
0